IP TRANSIT
AS17433 · APAC BACKBONE
DEDICATED FIBRE

IP Transit
網際網路連接

亞太骨幹連接 6 家上游業者:PCCWG、Cogent、TATA、GSL、Lumen、NTT,並接入 BBIX / JPNAP / EIE / SGIX。按交付地點配置上游,提供 BGP Community 與 RPKI 驗證,配合您的路由需求。

骨幹上游業者
6
速度
100G
收斂
<30s
Hytron Network Services Limited
機架交換機、雙芯 LC 光纖配線與網路工程工作桌示意技術插畫 · 非公司設備實拍
容量快查
HKGEquinix HK21.2 T
NRTEquinix TY8600 G
SINEquinix SG1400 G
Live bandwidth

節點容量概覽

香港 600/1200 Gbps、東京 200/600 Gbps、新加坡 80/400 Gbps — 每個節點容量與當前用量公開可查。

BANDWIDTH · APAC BACKBONE · MONITORSAMPLEHKGEQUINIX HK2 · 荃灣UP600GBPS · CURRENTUTIL50%CAP · 1.2 TBPSPEERS · 5NRTEQUINIX TY8 · 印西UP200GBPS · CURRENTUTIL33%CAP · 600 GBPSPEERS · 5SINEQUINIX SG1 · AYERUP80GBPS · CURRENTUTIL20%CAP · 400 GBPSPEERS · 4AGGREGATE TRAFFIC · 24H · GBPS↑ 880 GBPS · ↓ 720 GBPS1000750500250PEAK · 02:14 HKT-24H-18H-12H-06HNOWEGRESSINGRESS
亞太頻寬監控示意
HKG · EQUINIX HK2
600 GBPS
CAP 1.2 TBPS · UTIL 50% · PEERS 5
NRT · EQUINIX TY8
200 GBPS
CAP 600 GBPS · UTIL 33% · PEERS 5
SIN · EQUINIX SG1
80 GBPS
CAP 400 GBPS · UTIL 20% · PEERS 4

監控示意 · 非即時狀態

FIG.02 / BANDWIDTH MONITOR
Interconnection

網路互聯

亞太骨幹連接 6 家上游及 4 個 IX,搭配客戶 Cross-Connect 與 PNI,連接外部網路和客戶設備。

AS17433

上游連接

IP TRANSIT

以下為亞太骨幹上游;各地節點依位置配置上游,以 BGP 進行路由選擇。

  • AS3491PCCW Global
  • AS174Cogent
  • AS6453Tata Communications
  • AS137409GSL Networks
  • AS3356Lumen (CenturyLink)
  • AS2914NTT

IX 接入

透過網際網路交換中心,與其他參與網路交換路由及流量。

  • BBIX
  • JPNAP
  • EIE
  • SGIX

客戶 XC

以 Cross-Connect 對接不同客戶在機房內的設備與網路,提供服務交付或互聯所需的實體連線。

Capabilities

路由與連線管理

透過 BGP Community、路由查詢工具與工程支援,依您的需求調整路由策略。

IX 接入 · EIE / Equinix · 依節點配置

01
多宿上游

亞太骨幹連接 6 家上游業者(PCCWG、Cogent、TATA、GSL、Lumen、NTT),並接入 BBIX / JPNAP / EIE / SGIX。上游依交付地點配置。亞太區內路由收斂 < 30s。

6 UPSTREAMS · 4 IX
02
精細 BGP 策略

Community 控制、MED / LOCAL_PREF、AS-Path Prepend、Flowspec、Selective Blackhole。

BGP · COMMUNITY
03
路由安全

RPKI Origin Validation、IRR 過濾(RADB / RIPE / NTTCOM)、Max-Prefix、Prefix List。

RPKI · IRR · MANRS
04
彈性計費

95th Percentile、月均、Committed + Burst,選擇最貼合業務的計費方式。

95TH · AVG · MIX
05
雙棧交付

IPv4 + IPv6 預設,/30 到 /22 多種交付規格,LOA 協辦。

IPv4 + IPv6
06
ECMP / BFD

多路徑負載分散與快速故障偵測(< 50ms 切換)。

ECMP · BFD
BGP COMMUNITIES

BGP Community 路由控制

完整社群文件詳見 community.hytron.io。以下為常用標籤摘錄。

17433:1000
通告至所有對等
17433:2000
不通告至 Tier-1
17433:3000
AS-Path Prepend +1
17433:3001
AS-Path Prepend +2
17433:9999
Blackhole / RTBH
17433:6453
指定通告至 Tata
+ 30
其他社群標籤 — 詳見 community.hytron.io
Plans

IP Transit 方案

價格依交付位置而異,請聯絡取得正式報價。

Core / TIER 01

10G Direct

$2,500USD / mo
  • 10G 專用光纖
  • Enterprise SLA
  • /24 IPv4 或以上
  • IPv6 預設
  • 24×7 NOC
  • 按交付地點接入上游
取得報價 →
推薦
Growth / TIER 02

25G Direct

$3,750USD / mo
  • 25G 專用光纖
  • 更高吞吐
  • 多 BGP / VRF
  • 彈性升速
  • 所有 Core 功能
  • DDoS 加購
取得報價 →
Pro / TIER 03

100G Direct

$9,000USD / mo
  • 100G 機房級交付
  • 低時延路由
  • 雙路徑設計
  • 自動服務折抵
  • 專屬 TAM
  • Looking Glass 存取
取得報價 →
Defence

連線與 DDoS 防護

Flowspec 自動緩解、GRE Scrubbing、上游 Blackhole 協議 — 攻擊期間維持 BGP 工作階段,合法流量不受影響。

TRAFFIC ENGINEERING

辨識流量,選擇緩解路徑。

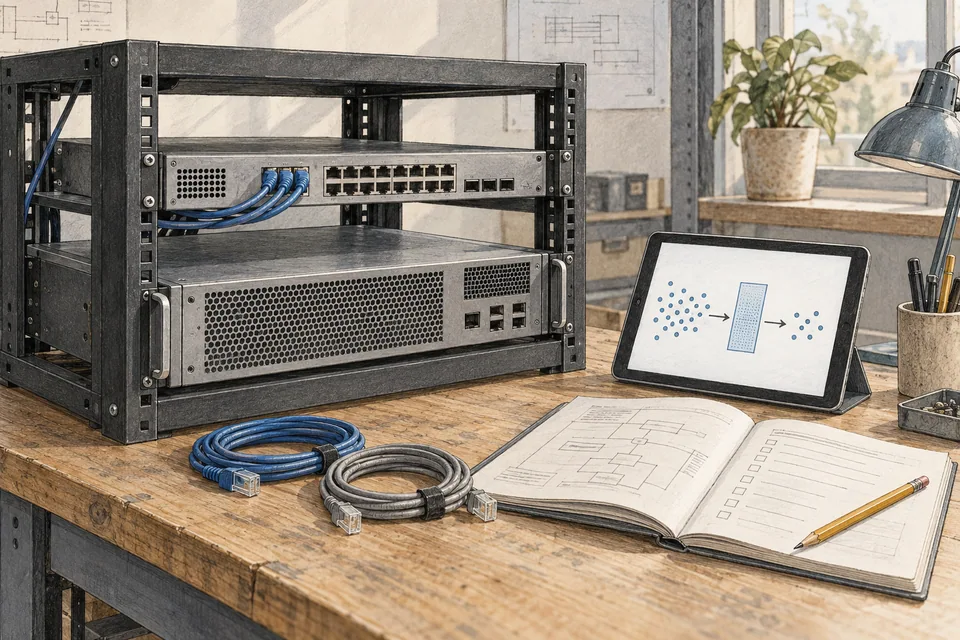
網路設備、流量過濾概念圖與維運手冊的工作桌插畫技術插畫 · 非公司設備實拍
01 / 流量檢視先了解異常。

比對流量基線與攻擊特徵,再選擇過濾或清洗;工程師持續觀察與調整。

24×7 · NOC
02 A / 特徵過濾

FlowSpec

在網路邊緣依規則過濾符合特徵的流量。

02 B / 分流清洗

GRE Scrubbing

將需清洗的流量分流至清洗中心,再經 GRE 隧道回注。

合法流量,送往受保護網路。過濾與清洗路徑依處置策略選用
流量處置概念示意 · 異常類型決定處置方式
FIG.09 / MITIGATION LAYER
Contact

一起規劃 BGP 連接

告訴我們你的多宿需求、社群偏好、計費模式偏好,我們會在一個工作日內回覆完整方案。
送出即表示同意 Hytron 隱私政策。 隱私政策